IT・AI[IT・AI]
ミツモアに不正アクセス、最大36万6850件の情報が漏えいのおそれ 外部で入手されたIDとパスワードで201アカウントに不正ログイン、事業者の空き状況を表示する機能の脆弱性も悪用
仕事依頼のマッチングサービス「ミツモア」を運営する株式会社ミツモアは16日、不正アクセスで依頼者の住所・電話番号など最大36万6850件の情報が漏えいした可能性があると発表した。外部で入手されたとみられるIDとパスワードで201アカウントへの不正ログインが成立し、その後に機能の脆弱性が悪用されたという。
この記事のポイント
- ミツモアが16日、最大36万6850件の情報漏えいのおそれを発表
- 11月11日に812回のログイン試行があり201アカウントで不正ログインが成立
- ログイン後に事業者の空き状況を表示する機能の脆弱性が悪用された
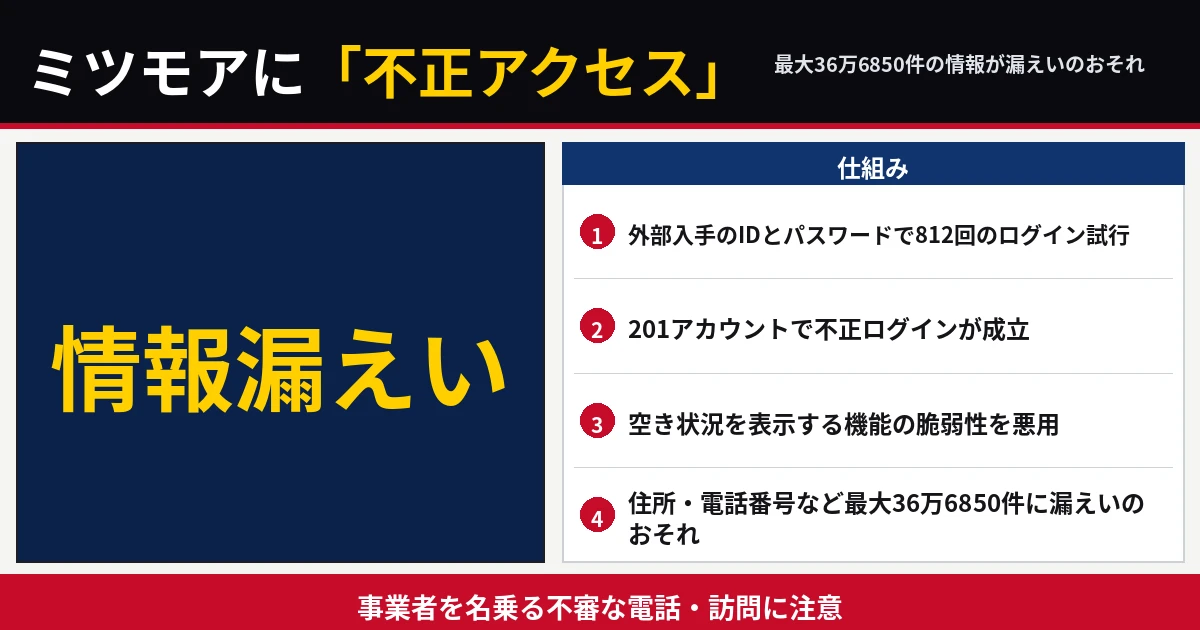
入口は外部入手のIDとパスワード、812回の試行で201件が突破
ミツモアの発表によると、11月11日午後3時39分から4時27分にかけ、第三者が計812回のログインを試み、201アカウントへの不正ログインが成功した。使われたIDとパスワードは同社以外の外部で不正に入手されたものとみられ、同社のシステムからIDやパスワードが流出した形跡は確認されていないという。
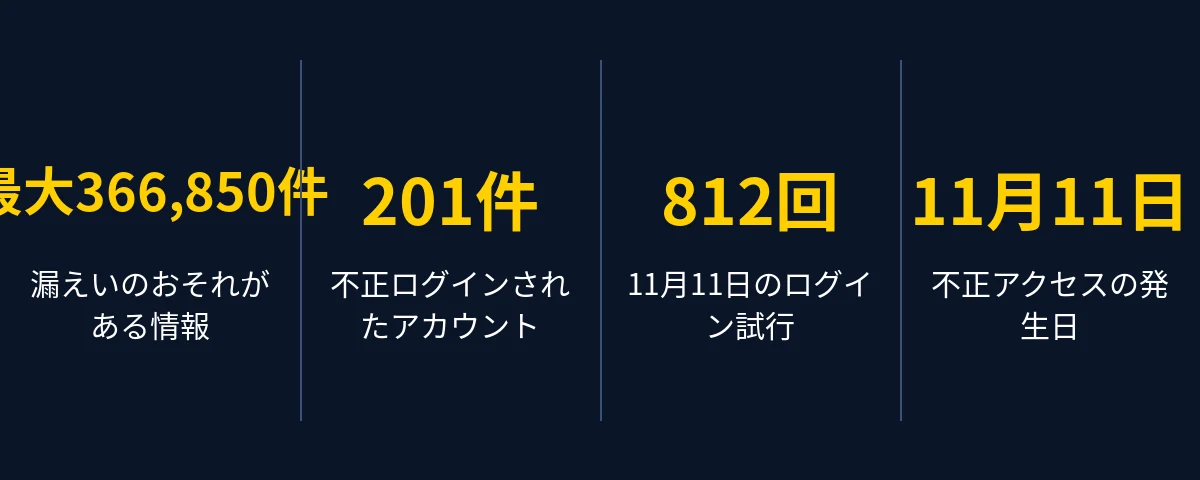
ログイン後に「空き状況」機能の脆弱性を悪用、最大36万6850件
第三者はその後、事業者の空き状況を表示する機能の脆弱性を悪用し、11月11日午後4時27分から翌12日午前0時22分にかけて情報を取得したとされる。対象は依頼者の住所・電話番号、会員や依頼の識別番号、登録されたオンライン会議URL、外部カレンダー連携時の予定の件名などで、最大36万6850件に漏えいの可能性がある。この36万6850件には氏名・メールアドレス・パスワード・クレジットカード情報は含まれないという。一方、不正ログインされた201アカウントでは、氏名やメールアドレス、依頼内容やメッセージが閲覧された可能性がある。
12日に修正とパスワード無効化、13日に個人情報保護委員会などへ報告
同社は11月12日に異常を把握し、攻撃元の通信遮断、脆弱性の修正、対象201アカウントのパスワード無効化と全端末からのログアウトを行った。13日には個人情報保護委員会と総務省へ報告し、警察にも相談している。公表時点で、本件に起因する二次被害は確認されていないという。別システムで運用する「プロワン」に影響はないとしている。住所や電話番号が知られた可能性があるため、事業者や同社を名乗る不審な電話・訪問には注意が必要だ。
出典
株式会社ミツモア発表(2026年11月16日)および発表を報じたセキュリティ対策Lab(2026年11月16日) https://rocket-boys.co.jp/security-measures-lab/meetsmore_unauthorized_access_366850_201accounts_202611/
ビジネス+IT(2026年11月16日18時45分) https://www.sbbit.jp/article/cont1/188449

▼ 確認できた事実
・ミツモアが16日、最大36万6850件の情報漏えいのおそれを発表
・11月11日に812回のログイン試行があり201アカウントで不正ログインが成立
・ログイン後に事業者の空き状況を表示する機能の脆弱性が悪用された
・対象は住所・電話番号・会議URL・予定の件名など、氏名やカード情報は36万6850件分には含まれない
・二次被害は公表時点で確認されていない
▼ 今後の焦点
対象者への個別連絡の完了と、パスワード使い回しを狙う二次的な不正ログインの有無が焦点となる。
出典:株式会社ミツモア発表/セキュリティ対策Lab/ビジネス+IT