IT・AI[IT・AI]
【続報】ピクシブがNotion AI記録の漏えいのおそれを公表 調査対象は取引先連絡13件・問い合わせ5件・従業員連絡先1件の計19件、pixiv利用者のアカウント情報は対象外
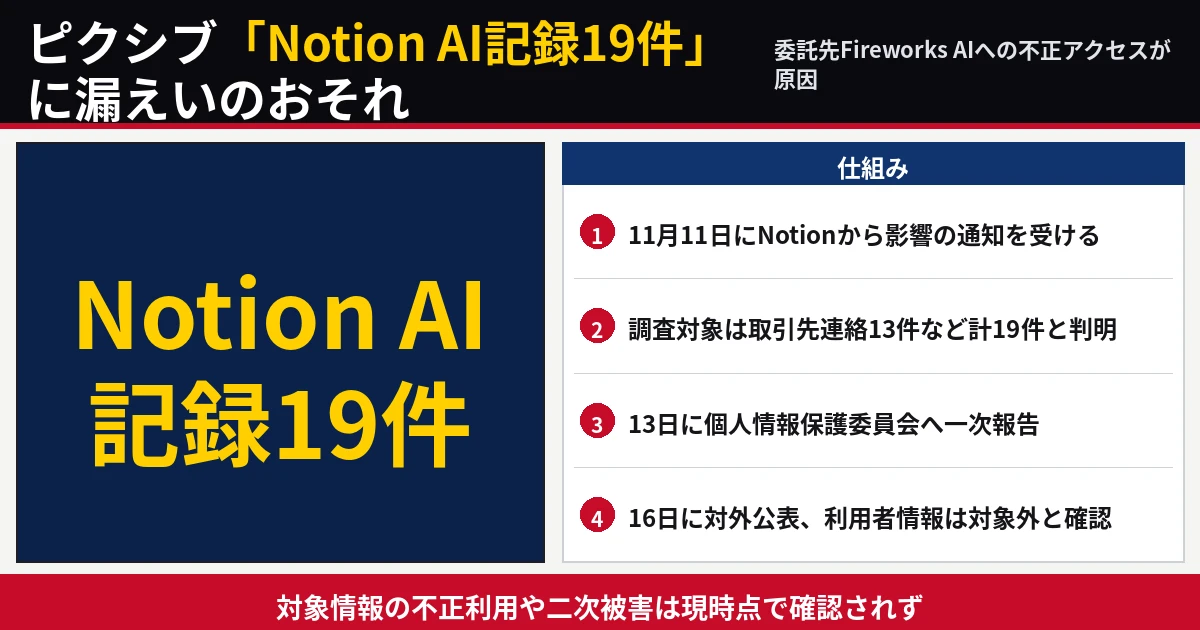
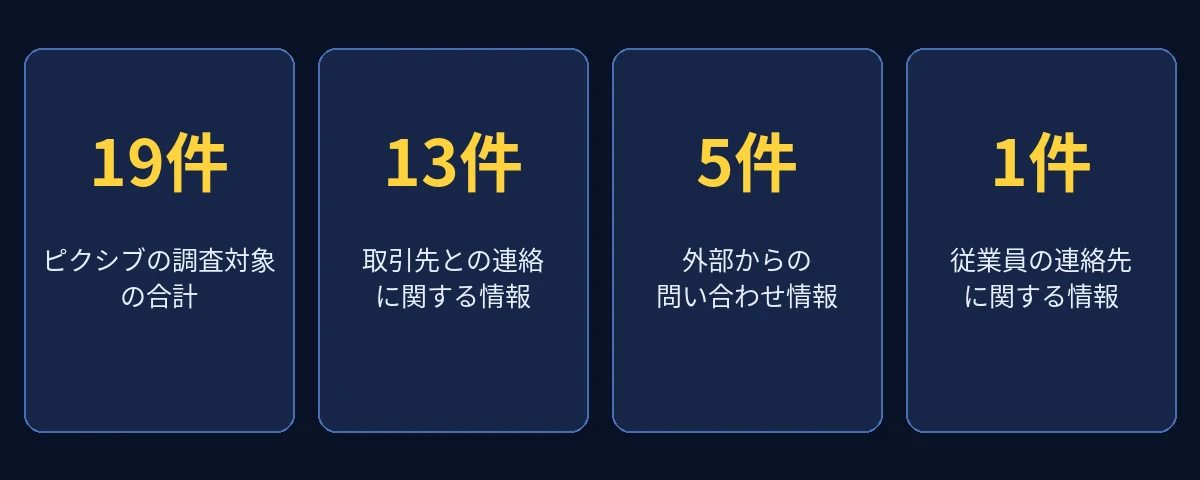
ピクシブは16日、業務で使っていたNotion AIのチャット記録の一部に外部漏えいのおそれがあると公表した。原因はNotionのAI処理委託先Fireworks AIへの不正アクセスで、当サイトでは11月12日に全体像を伝えている。今回新たに、ピクシブが調査した対象情報が取引先連絡13件・問い合わせ5件・従業員連絡先1件の計19件だったことが具体的に示された。
この記事のポイント
- ピクシブが16日に漏えいのおそれを公表
- 調査対象は計19件(取引先連絡13件・問い合わせ5件・従業員連絡先1件)
- pixiv利用者のアカウント情報やカード情報は対象外と確認
新たに分かったピクシブの対象範囲
ピクシブの公表内容を伝えたセキュリティ対策Labによると、調査対象は取引先との連絡に関する情報13件、外部からの問い合わせに関する情報5件、従業員の連絡先に関する情報1件の計19件。取引条件や問い合わせ内容、氏名・連絡先などが含まれる場合があるという。19件は分類別の件数で、漏えいが確定した人数や全チャットの件数を意味するものではない。
pixiv利用者への影響は確認されず
一般利用者向けサービス本体への侵入や、利用者のアカウント情報の流出は確認されていない。パスワード、認証コード、APIキー、クレジットカード情報、マイナンバーは今回の対象に含まれないと確認されたという。現時点で対象情報の不正利用や二次被害も確認されていない。
経緯
ピクシブは11月11日にNotionから影響の可能性の通知を受け、13日に個人情報保護委員会へ一次報告を行い、16日に対外公表した。不正アクセスを受けたのはFireworks AIで、ピクシブやNotionのシステムへの直接の侵入ではない。対象者には特定でき次第、個別に連絡する方針という。
出典
ピクシブ株式会社の公表(2026年11月16日)/セキュリティ対策Lab(2026年11月16日20時16分) https://rocket-boys.co.jp/security-measures-lab/pixiv_notion_ai_fireworks_19_information_records_20261116/

▼ 確認できた事実
・ピクシブが16日に漏えいのおそれを公表
・調査対象は計19件(取引先連絡13件・問い合わせ5件・従業員連絡先1件)
・pixiv利用者のアカウント情報やカード情報は対象外と確認
・11月11日に通知を受け、13日に個人情報保護委員会へ一次報告
・不正利用や二次被害は現時点で確認されず
▼ 今後の焦点
同じFireworks AI事案で他社からも公表が続く可能性があり、各社の対象範囲を分けて確認する必要がある。