IT・AI[IT・AI]
ジンズで個人情報漏えい、対象は最大約1829万アカウント 委託先プレイドのツール「KARTE」への不正アクセスが原因、パスワードとクレジットカード情報は対象外
眼鏡チェーン「JINS」を展開するジンズホールディングスは17日、会員のメールアドレスや氏名などが流出したと発表した。対象となるアカウント数は最大約1829万件に上る。原因は、メールマガジン配信などに使う委託先・プレイドのマーケティングツール「KARTE」への不正アクセスで、同社は11月13日に情報連携を遮断し、15日にプレイドから漏えいの報告を受けたという。
この記事のポイント
- ジンズホールディングスが17日、会員情報の漏えいを発表
- 原因は委託先プレイドのマーケティングツール「KARTE」への11月13日の不正アクセス
- 漏えいの可能性があるのは会員ID、メールアドレス、姓、生年月日、年齢、性別、郵便番号、都道府県
漏えいの可能性があるのは8項目
共同通信によると、ジンズホールディングスは17日、会員のメールアドレスや氏名などが流出したと発表した。対象のアカウント数は最大約1829万件に上る。
同社の発表では、漏えいした可能性があるのは会員ID、メールアドレス、氏名のうち姓、生年月日、年齢、性別、郵便番号、都道府県の情報。一方で、ログインパスワードとクレジットカード情報は漏えいの対象に含まれていないことが確認されているという。
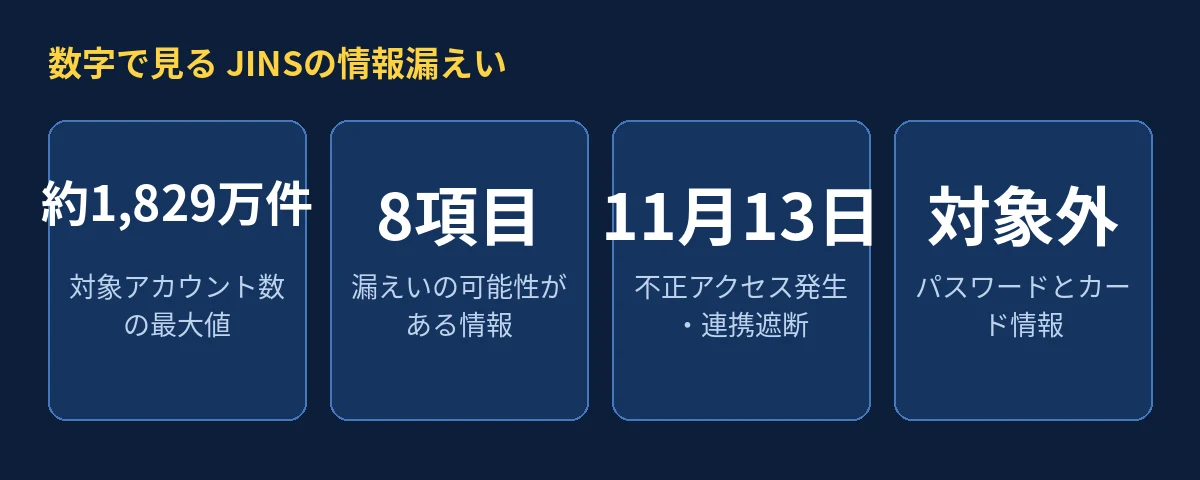
「1829万件」は最大値、確定した流出数ではない
約1829万件という数字は、会員登録されているアカウント数に基づく最大値で、実際にこれだけの情報が外部に流出したと確定した数字ではないと同社は説明している。実際の対象件数や項目は、今後の調査で変わる可能性がある。
起点となったのは11月13日に起きたプレイドの「KARTE」への不正アクセスだ。ジンズは同日にKARTEとの情報連携を遮断し、15日にプレイドから顧客情報漏えいの報告を受けた。同社はプレイドに調査の継続と再発防止策の報告を求めている。
同じ「KARTE」への不正アクセスでは、四国電力の会員サービスでも約60万件の個人情報流出が公表されている。1社の委託先ツールへの攻撃が、利用する多数の企業へ波及する形が改めて浮き彫りになった。会員は、JINSを装った不審なメールやフィッシングに注意したい。
出典
共同通信(2026年11月17日) https://www.sanyonews.jp/article/2022616

▼ 確認できた事実
・ジンズホールディングスが17日、会員情報の漏えいを発表。対象は最大約1829万アカウント
・原因は委託先プレイドのマーケティングツール「KARTE」への11月13日の不正アクセス
・漏えいの可能性があるのは会員ID、メールアドレス、姓、生年月日、年齢、性別、郵便番号、都道府県
・パスワードとクレジットカード情報は対象外と確認されている
・1829万件は登録アカウント数に基づく最大値で、確定した流出件数ではない
・ジンズは11月13日に連携を遮断し、15日にプレイドから報告を受けた
▼ 今後の焦点
実際の漏えい件数と対象者の確定、個別通知の進み方が焦点になる。同じKARTEを使う他社への波及がさらに広がるかどうかも注目される。
出典:共同通信