AIRDOの顧客約2520人に不正アクセスの影響か アマデウスの旅客システムで氏名や予約情報が参照された形跡、うち約40人は電話番号やメールアドレスも
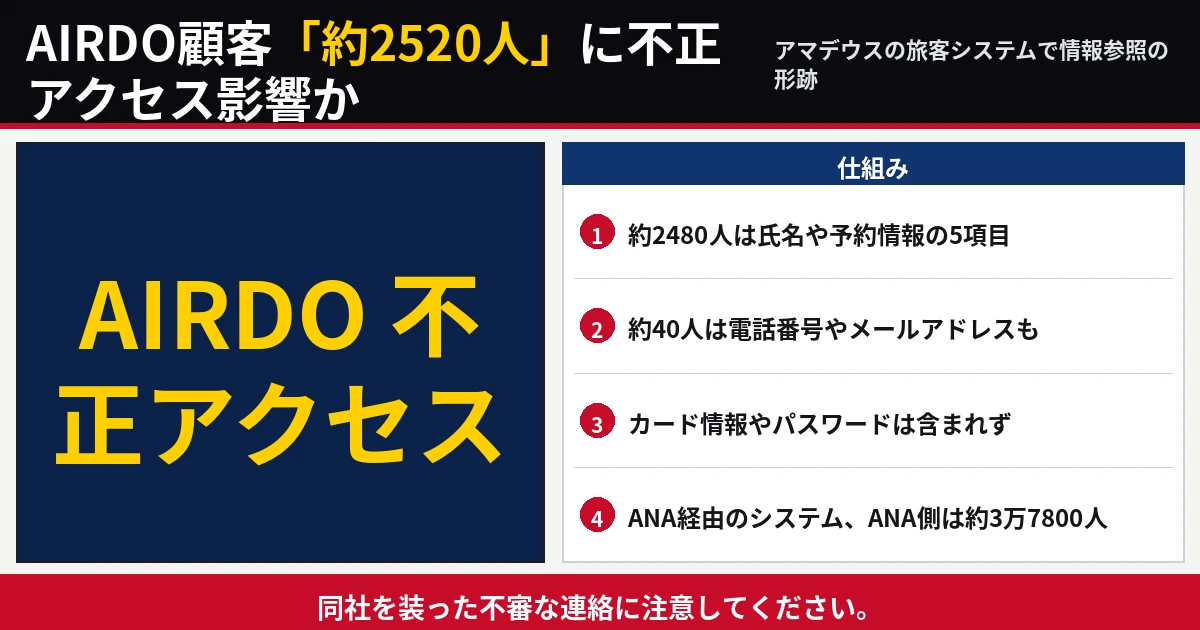
航空会社AIRDO(エア・ドゥ)は18日、委託先の旅客サービスシステムへの不正アクセスで、顧客約2520人の個人情報が参照された可能性があると発表した。約2480人は氏名・予約番号・搭乗日・搭乗区間・搭乗クラスの5項目、約40人はこれらに加えて生年月日・性別・メールアドレス・電話番号なども参照された形跡があるという。クレジットカード情報やパスワードは含まれず、現時点で二次被害は確認されていない。
この記事のポイント
- AIRDOの顧客約2520人に影響の可能性、うち約40人は電話番号やメールアドレスも参照された形跡
- クレジットカード情報・パスワードは含まれず、二次被害は現時点で未確認
- 経路はANA経由で利用するアマデウスの旅客システム、ANA側は約3万7800人に影響の可能性と発表済み
対象は2025年7月〜2026年8月に予約した顧客の一部
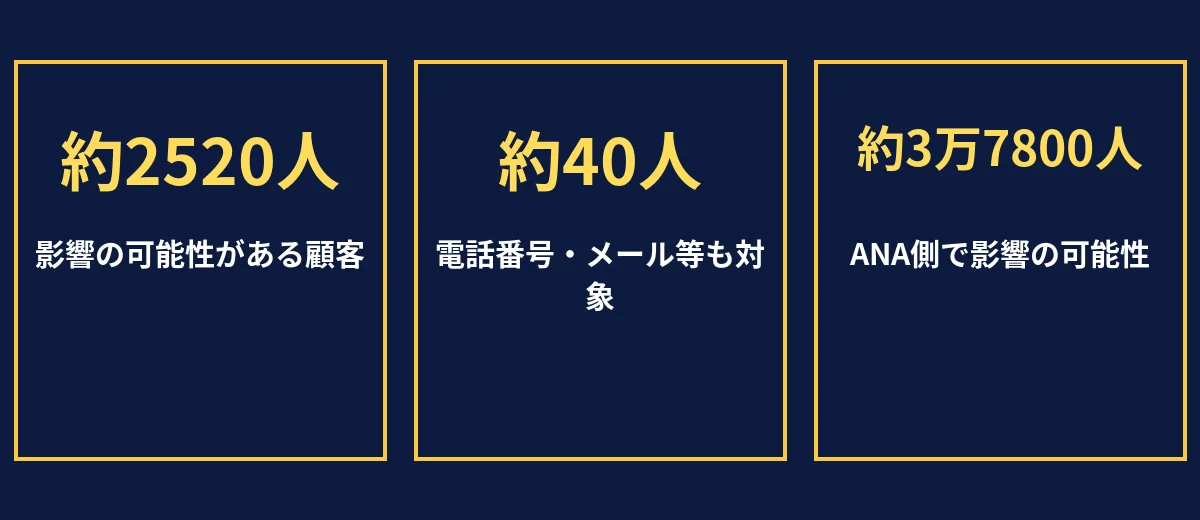
Aviation Wire/TRAICYなどによると、対象は2025年7月25日から2026年8月7日までにエア・ドゥ運航便を予約した一部の顧客で約2520人。参照された形跡があるのは、約2480人については氏名、予約番号、搭乗日、搭乗区間、搭乗クラスの5項目。約40人については、生年月日、性別、メールアドレス、電話番号、航空会社、便名、航空券番号、座席番号なども含まれる。
経路はANA経由で使うアマデウスのシステム
エア・ドゥはANA経由でスペインのアマデウスが提供する旅客サービスシステムを利用しており、10月29日にANAから不正アクセスの報告を受けた。アマデウス側への不正アクセスの期間は2023年8月10日から2026年9月23日とされている。ANAも同じ不正アクセスで顧客約3万7800人が影響を受けた可能性があると10月30日に発表している。不正アクセスに使われたアカウントの認証情報はすでに特定・無効化され、監視体制も強化されたと報告を受けているという。
対象者へ順次連絡、なりすましへの注意も呼びかけ
エア・ドゥは対象となる顧客に順次連絡し、公式サイトに24時間受け付けの専用問い合わせフォームを設けた。同社を装った不審なメールやSMS、電話、偽サイトへの注意も呼び掛けている。なお同社は11月4日にも、外部のメール配信システムへの不正アクセスによるメールアドレス流出を発表しており、今回とは対象システムが異なる。予約した覚えのある人は、同社からの正式な連絡を確認したい。
出典
Aviation Wire(Yahoo!ニュース配信、2026年11月18日) https://news.yahoo.co.jp/articles/fa92d76f112d175b81443714312665de065bd67f / TRAICY(2026年11月19日) https://www.traicy.com/posts/20261119388463/

▼ 確認できた事実
・AIRDOの顧客約2520人に影響の可能性、うち約40人は電話番号やメールアドレスも参照された形跡
・クレジットカード情報・パスワードは含まれず、二次被害は現時点で未確認
・経路はANA経由で利用するアマデウスの旅客システム、ANA側は約3万7800人に影響の可能性と発表済み
▼ 今後の焦点
対象者への連絡完了の時期と、アマデウス側の調査結果の続報を確認したい。