【続報】mineoの情報漏えいは最大142万件と判明 新事実としてオプテージが内訳を公表、解約者も対象でメールアドレスなど7種類 KARTE不正アクセスの影響拡大
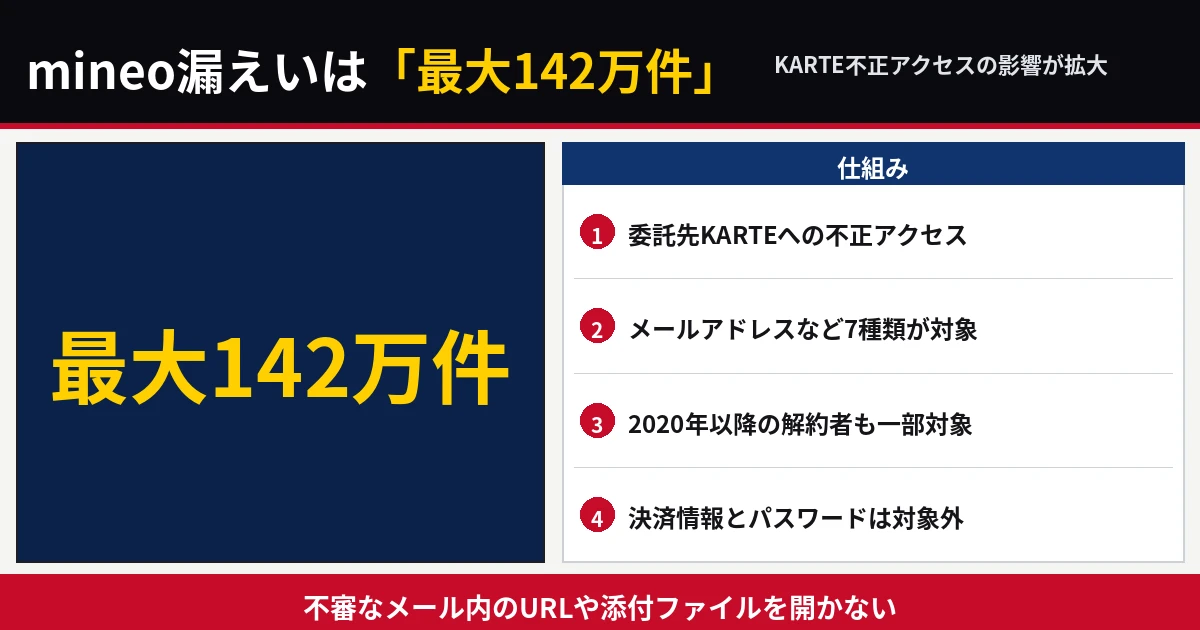
携帯電話サービス「mineo」の顧客情報漏えいの対象が、最大142万件に上ることが分かった。運営のオプテージが18日に続報を公表したもので、KARTEへの不正アクセスを巡る一連の漏えい(記事1329・1490・1509・1663)で、新たにmineoの件数と内訳が確定した形だ。決済情報やパスワードは含まれないという。
この記事のポイント
- 新事実:mineoの漏えい対象は最大142万件と判明(オプテージが18日に続報)
- 漏えいの可能性があるのはメールアドレス、性別、年代、郵便番号、都道府県のみの住所、誕生日・記念日、一部オプション契約の開始日
- 現在の契約者に加え、2020年1月以降に解約した一部の顧客も対象
最大142万件、解約者の一部も対象
ケータイ Watchによると、MVNOサービス「mineo」を運営するオプテージは18日、16日に公表した顧客情報漏えいの対象となる情報の種類と件数が判明したと発表した。件数は最大142万件で、決済に関する情報やパスワードは含まれない。
原因は、同社がマーケティング業務を委託しているプレイド社のCXプラットフォーム「KARTE」への第三者による不正アクセスだ。KARTEを巡っては、四国電力の会員サービス(記事1329)、ジンズ(記事1490)、DHCなど(記事1663)でも大規模な漏えいが相次いで公表されており、影響はなお広がっている。
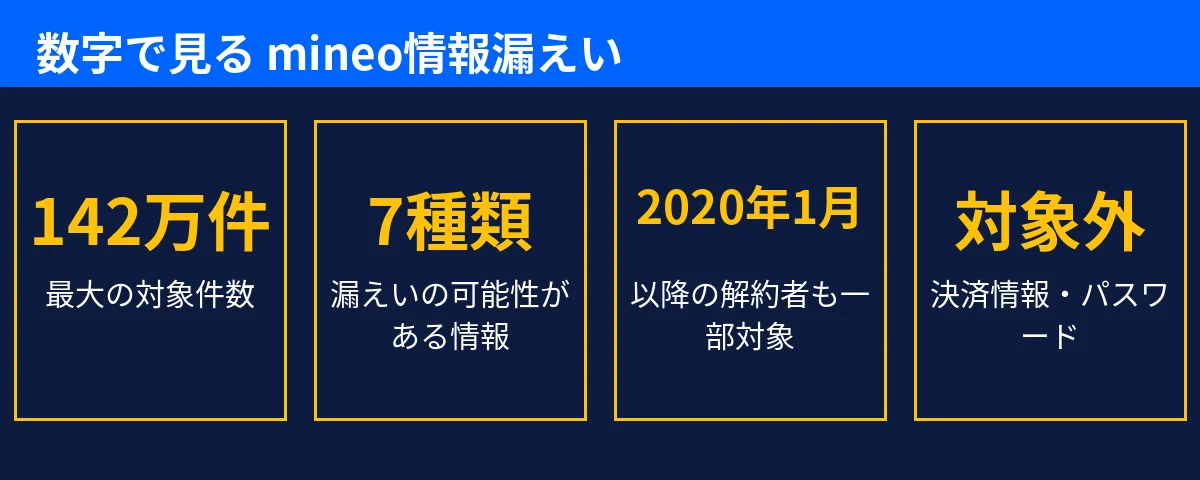
漏えいの可能性がある情報と、含まれない情報
流出した可能性があるのは、メールアドレス、性別、年代、郵便番号、都道府県のみの住所、誕生日・記念日、一部オプション契約の開始日。メールアドレス以外の項目は、利用者によって対象が異なる。現在契約中の顧客に加え、2020年1月以降にmineoを解約した一部の顧客情報も含まれる。
一方、クレジットカード情報や銀行口座情報などの決済情報、本人確認書類の情報、マイページのログインID・パスワードは、プレイドへ提供しておらず流出の対象外という。調査は続いており、対象の情報や件数は今後変わる可能性がある。
不審なメールへの注意を呼びかけ
オプテージは、漏えいした可能性のある情報を悪用した不審なメールが届くおそれがあるとして、身に覚えのないURLへのアクセスや添付ファイルの開封、ID・パスワードの入力に十分注意するよう呼びかけている。対象の顧客にはメールなどで個別に連絡するほか、特設ダイヤル(0120-926-168、9時〜18時・年中無休)を設置している。同社は、プレイドによる原因究明と安全対策が完了し安全性を確認できるまでKARTEの利用を停止する。
出典
ケータイ Watch(2026年11月19日17時08分) https://k-tai.watch.impress.co.jp/docs/news/2157929.html

▼ 確認できた事実
・新事実:mineoの漏えい対象は最大142万件と判明(オプテージが18日に続報)
・漏えいの可能性があるのはメールアドレス、性別、年代、郵便番号、都道府県のみの住所、誕生日・記念日、一部オプション契約の開始日
・現在の契約者に加え、2020年1月以降に解約した一部の顧客も対象
・決済情報、本人確認書類、マイページのログインID・パスワードは対象外
・原因は委託先プレイドの「KARTE」への不正アクセス。特設ダイヤルは0120-926-168
▼ 今後の焦点
調査は継続中で、対象件数や情報の種類は変わる可能性がある。オプテージとプレイドの続報、他社への波及を追う。
出典:ケータイ Watch