脆弱性を自ら見つけ攻撃まで実行するAI「exploit_agent」をGoogleが確認 GTIGが報告、「食事も睡眠も必要なく、疲れることもない」脅威と表現
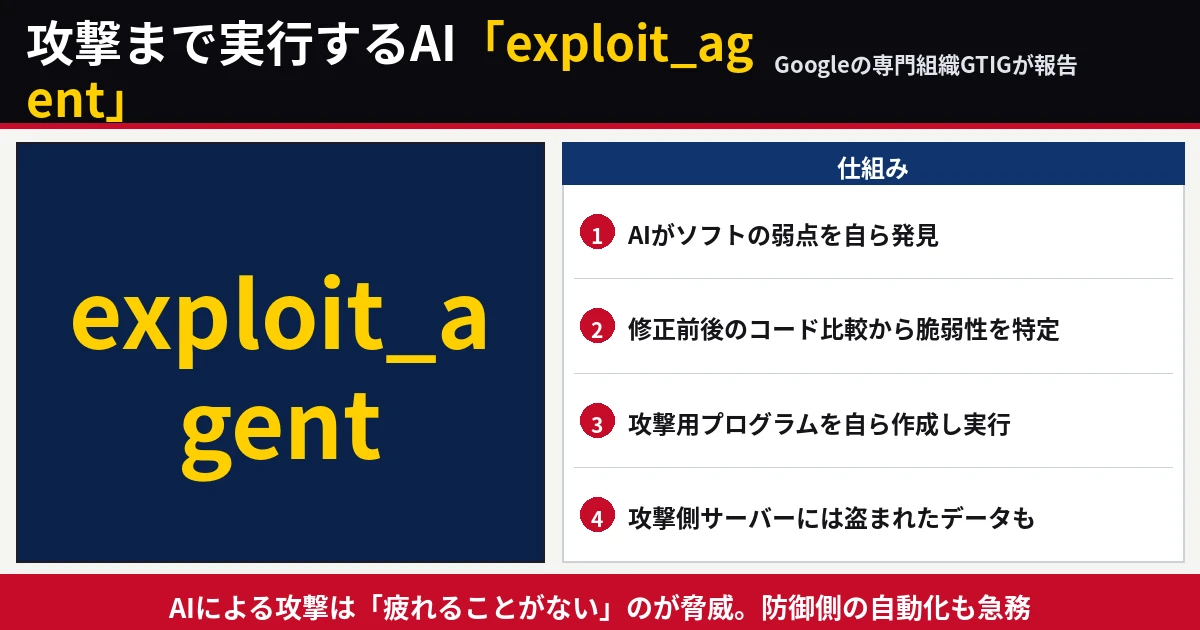
Googleのサイバーセキュリティ専門組織GTIGは、AIがソフトウエアの弱点を自ら見つけ、攻撃用プログラムを作成し、攻撃の実行まで行っていた事例を報告した。人間のハッカーが担ってきた一連の作業をAIが自律的にこなす時代に入ったことを示す事例として注目される。
この記事のポイント
- Google GTIGが自律型AIによるサイバー攻撃の事例を報告
- AIシステム「exploit_agent」が弱点発見から攻撃実行までを自律的に実施
- 修正前後のコード比較で脆弱性を特定する手口
修正前後のコード比較から脆弱性を特定
ニューズウィーク日本版によると、Googleの脅威インテリジェンスグループ(GTIG)は11月16日、AI時代の新たな脅威を示す事例を報告した。AIがソフトウエアの弱点を自ら見つけ、攻撃用のプログラムを作成し、攻撃の実行まで行っていたという。
確認されたAIシステム「exploit_agent(エクスプロイト・エージェント)」は、広く使われているウェブソフトウエアについて、セキュリティ修正プログラムの適用前後のコードを比較し、修正内容から脆弱性を突き止めて、攻撃用プログラムを自ら作成して実行していた。
盗まれたデータも攻撃側サーバーに
攻撃に使われたサーバーには、被害者から盗み出したデータも保存されていたという。
Googleは、こうしたAIによる攻撃の脅威を「食事も睡眠も必要なく、疲れることもない」と表現している。防御側も修正プログラムの迅速な適用や検知の自動化を迫られる構図で、攻撃と防御の双方でAI活用の競争が進んでいる。
出典
ニューズウィーク日本版(2026年11月19日17時53分) https://www.newsweekjapan.jp/articles/-/340720

▼ 確認できた事実
・Google GTIGが自律型AIによるサイバー攻撃の事例を報告
・AIシステム「exploit_agent」が弱点発見から攻撃実行までを自律的に実施
・修正前後のコード比較で脆弱性を特定する手口
・攻撃側サーバーには盗まれたデータも保存されていた
・Googleは脅威を「疲れることがない」と表現
▼ 今後の焦点
GTIGの追加報告や防御策の動向があれば続報で追う。
出典:ニューズウィーク日本版