九州電力送配電、会員情報2万9506件が漏えいしたおそれ 不正アクセスの調査で新たに判明、氏名・住所・電話番号や口座番号の一部も 電力供給に影響なし
九州電力送配電は20日、システムへの不正アクセスで「電力量・料金照会サービス」の会員登録情報2万9506件が漏えいした可能性があると発表した。10月30日に発覚した使用電力量などの情報漏えいの調査を進める中で新たに判明したもので、電力の供給に支障はないという。
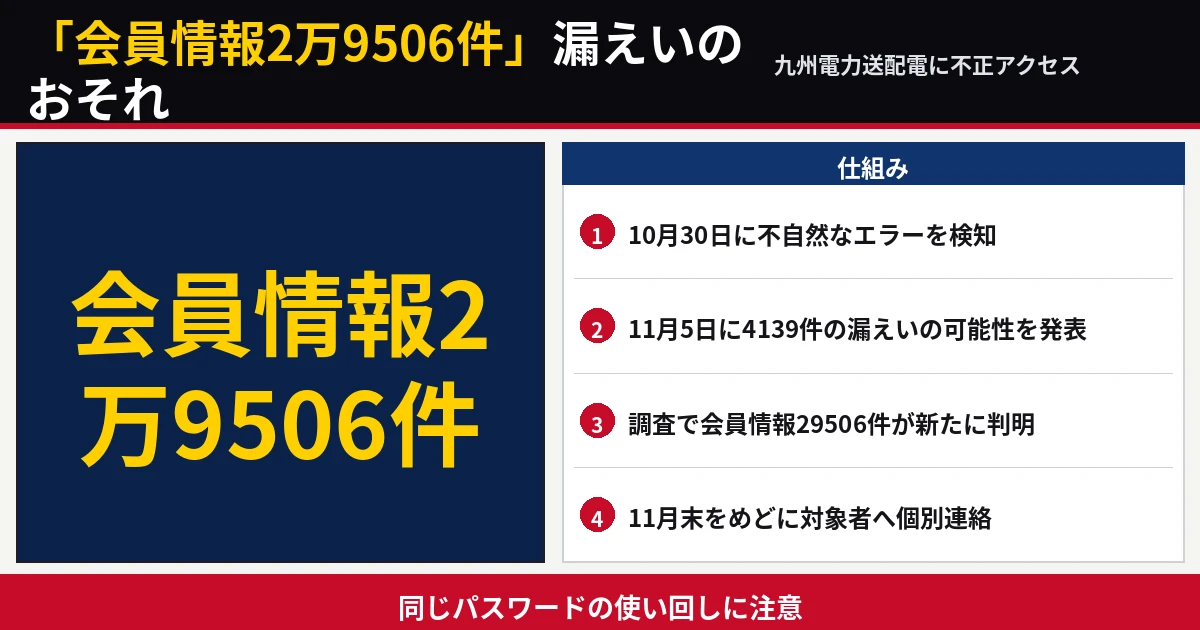
この記事のポイント
- 九州電力送配電の会員登録情報2万9506件が漏えいしたおそれ
- ログインIDと暗号化パスワード、氏名・住所・電話番号などを含む
- 997件は口座番号の一部、231件は概算料金を含む
当初発表の約7倍に拡大
日本経済新聞によると、今回漏えいしたおそれがあるのは2万9506件で、ログインIDと暗号化されたログインパスワードなどが含まれる。うち997件は口座番号の一部、231件は1カ月未満の概算料金を含んでおり、両方に当てはまるのは104件だった。登録が任意となっている氏名や住所、電話番号、生年月日なども漏えいした可能性がある。九州本土と離島で同社と契約している顧客が対象だ。
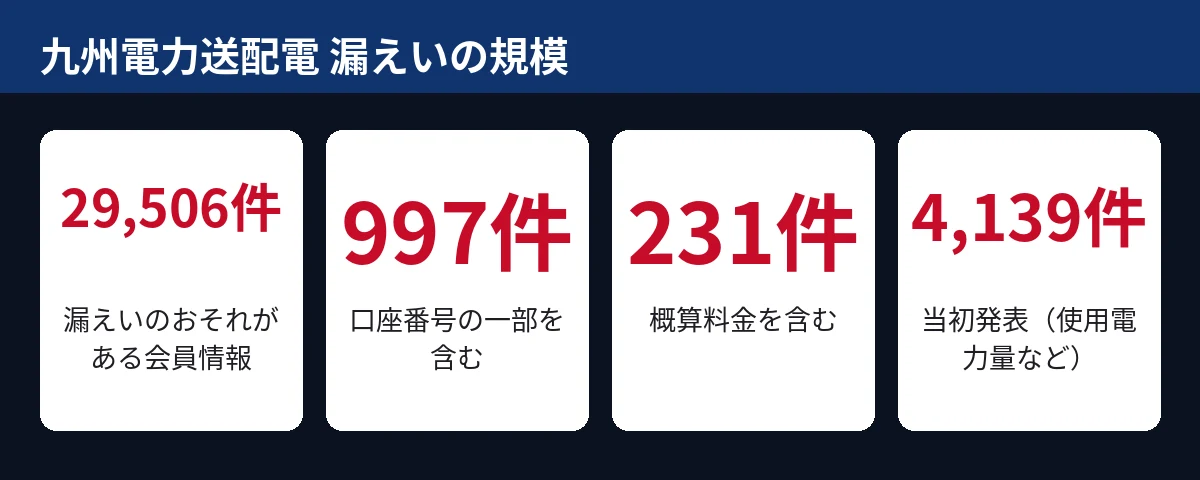
経緯と対応
同社は10月30日に不自然なエラーを検知し、ネットワークから切り離して確認したところ不正アクセスであることが分かった。11月5日には顧客の使用電力量など4139件が持ち出された可能性があると発表していたが、詳細な調査で今回の会員情報の漏えいのおそれが判明した。システムは10月30日以降ネットワークから切り離されていて、さらなる漏えいの可能性はなく、電力供給にも支障はないという。同社は11月19日に個人情報保護委員会などに報告し、対象の顧客には11月末をめどに個別に連絡するとしている。悪用は確認されていない。同じパスワードを他のサービスで使い回している場合は、変更しておくことが望ましい。
出典
FNNプライムオンライン(2026年11月20日20時25分) https://www.fnn.jp/articles/-/1156745
日本経済新聞(2026年11月20日) https://www.nikkei.com/article/DGXZQOJC20A9C0Q6A121C2000000/

▼ 確認できた事実
・九州電力送配電の会員登録情報2万9506件が漏えいしたおそれ
・ログインIDと暗号化パスワード、氏名・住所・電話番号などを含む
・997件は口座番号の一部、231件は概算料金を含む
・当初発表は4139件、電力供給に影響なし、11月末めどに個別連絡
出典:FNNプライムオンライン