【速報】ピーチで個人情報899万7106件が漏洩、委託先ユミルリンクへの不正アクセスが原因 氏名・住所・旅程などが対象、クレカとパスポートは対象外
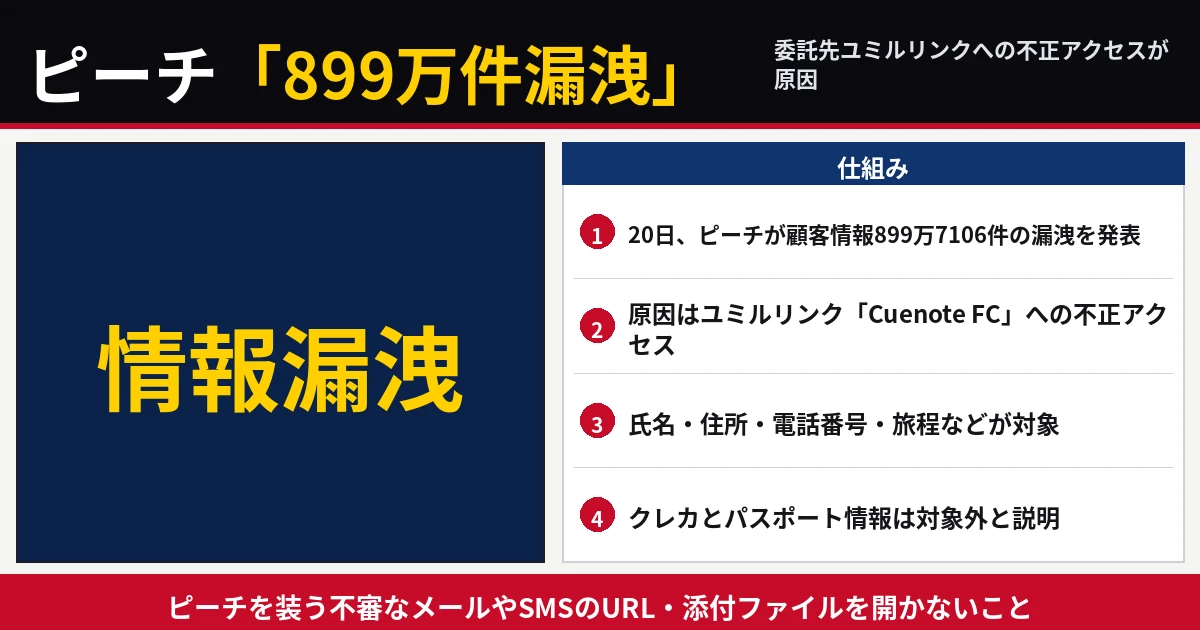
格安航空会社(LCC)のピーチ・アビエーションは20日、顧客の個人情報899万7106件が漏洩したと発表した。メール配信を委託するユミルリンクのサービス「Cuenote(キューノート)FC」が第三者から不正アクセスを受けたことが原因で、氏名や生年月日、住所、電話番号、メールアドレス、航空券の旅程などが対象。クレジットカードやパスポートの情報は含まれていないとしている。
この記事のポイント
- ピーチ・アビエーションが20日、顧客の個人情報899万7106件の漏洩を発表
- 原因は委託先ユミルリンクのメール配信サービス「Cuenote FC」への不正アクセス
- 漏洩したのは氏名、生年月日、性別、住所、電話番号、メールアドレス、航空券の旅程
899万7106件が漏洩、20日に発表
FNNプライムオンラインと日本経済新聞によると、ANAホールディングス傘下のLCC、ピーチ・アビエーション(大阪府泉佐野市)は20日、顧客の個人情報899万7106件が漏洩したと発表した。
原因は、メールマガジンや通知メールの配信などに利用しているユミルリンクのメール配信サービス「Cuenote FC」が第三者から不正アクセスを受けたことだ。ピーチ自体の予約システムや運航への影響はないとしている。
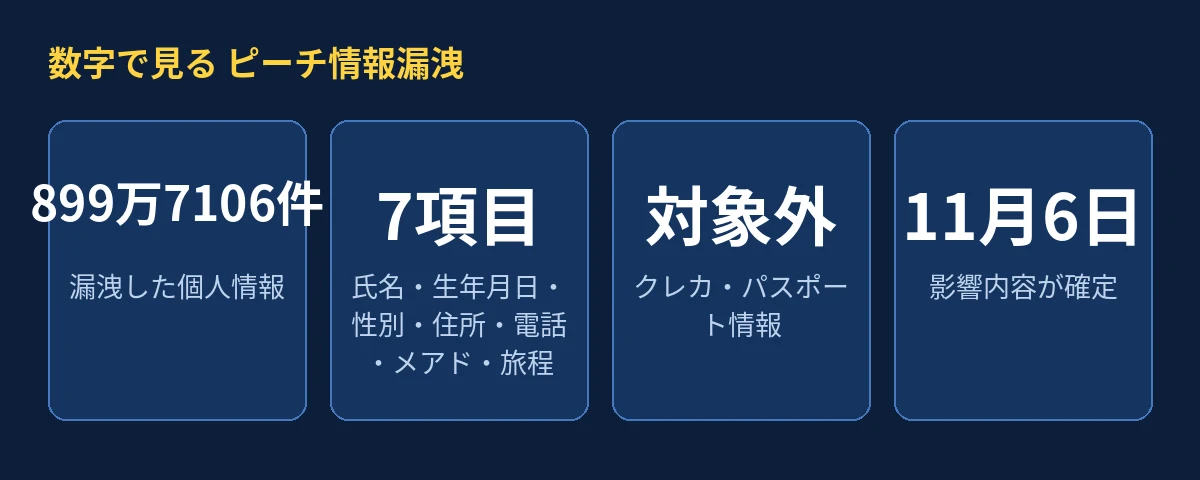
漏洩したのは氏名・住所・旅程など7項目
漏洩したのは、利用客の氏名、生年月日、性別、住所、電話番号、メールアドレス、航空券の旅程だ。対象には、メールマガジンやポイントに関する自動配信メールを受け取った顧客に加え、運航の乱れなどにより空港で返金を申し込んだ一部の顧客も含まれる。空港で職員が入力する補償申請フォームがCuenote FCを利用していたためだという。
一方、クレジットカード情報とパスポート情報は、今回の漏洩の対象には一切含まれていないとピーチは説明している。現時点で、個人情報の不正利用や二次被害は確認されていないという。
経緯は10月19日の連絡から
日経によると、ピーチは10月19日にユミルリンクから不正アクセスが発生したと連絡を受け、11月6日に影響を受けた内容が確定した。その後の調査で、20日に個人情報の漏洩が分かった。
ピーチはメールマガジンなどの配信を停止している。返金払い戻しフォームも停止しており、空港での返金についてはCuenote FCを使わない代替のフォームで対応するとしている。対象者へは20日から順次連絡を行っている。
ピーチを装うメールに注意
ピーチは、会社を装った不審なメールやSMSが送られるおそれがあるとして、添付ファイルやURLを開かないよう注意を呼びかけている。心当たりのある利用者は、メール内のリンクからではなく、公式サイトや公式アプリから予約内容を確認するのが安全だ。
ピーチは「お客さまをはじめ、関係者の皆さまに多大なるご迷惑とご心配をおかけしますことを深くお詫び申し上げます」とコメントしている。
出典
FNNプライムオンライン(2026年11月20日16時50分) https://www.fnn.jp/articles/-/1156414
日本経済新聞(2026年11月20日16時10分) https://www.nikkei.com/article/DGXZQOUF2069C0Q6A121C2000000/

▼ 確認できた事実
・ピーチ・アビエーションが20日、顧客の個人情報899万7106件の漏洩を発表
・原因は委託先ユミルリンクのメール配信サービス「Cuenote FC」への不正アクセス
・漏洩したのは氏名、生年月日、性別、住所、電話番号、メールアドレス、航空券の旅程
・クレジットカード情報とパスポート情報は対象外。不正利用や二次被害は現時点で確認されず
・10月19日にユミルリンクから連絡、11月6日に影響内容が確定し、20日に漏洩が判明
・メールマガジン配信と返金払い戻しフォームは停止中。対象者へ20日から順次連絡
▼ 今後の焦点
対象者への個別連絡の進み方と、二次被害の有無が焦点になる。ユミルリンクの同サービスを使う他社への影響がさらに広がるかどうかも注目される。