IT・AI[IT・AI]
スキマバイト「シェアフル」で最大約750万件の個人情報が流出か 給与振込口座や顔写真URLも、運営会社が発表
スキマバイトアプリ「シェアフル」を運営するシェアフル社は、社内管理システムへの不正アクセスで最大約750万件のユーザーアカウント情報が流出した可能性があると発表した。給与振込用の銀行口座情報や顔写真の保存先URLも対象に含まれ、求人企業も最大約7500社が対象になる。
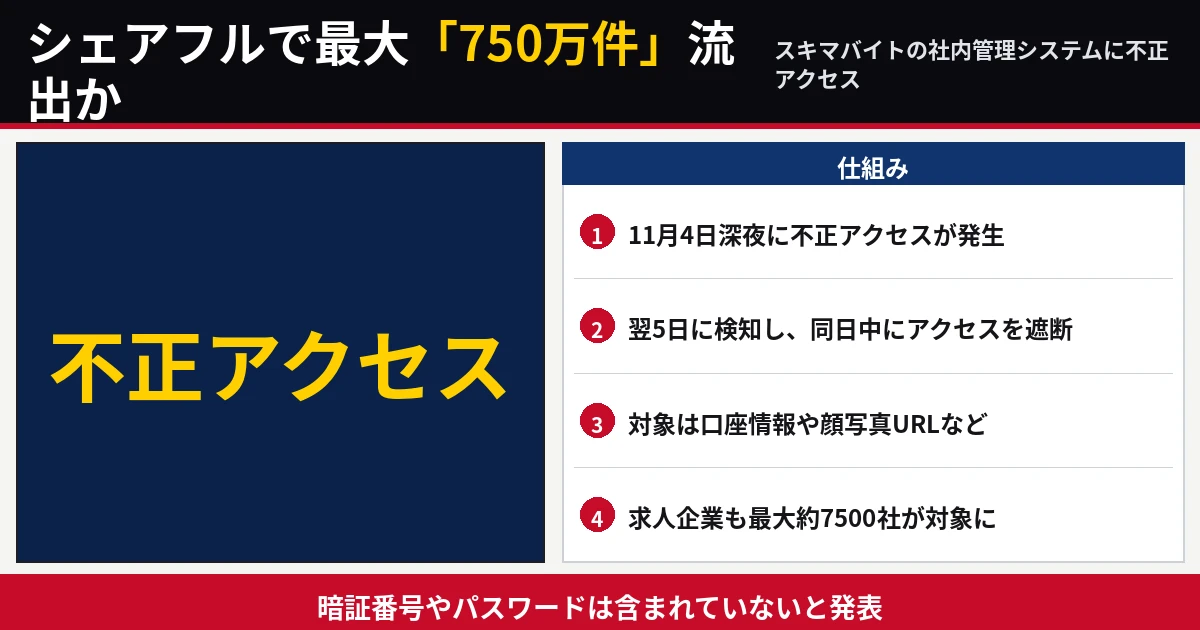
11月4日深夜に不正アクセス、翌日午後に遮断
ITmediaによると、シェアフル社は11月9日、社内管理システムへの不正アクセスにより個人情報が流出した可能性があると発表した。不正アクセスは11月4日午後11時30分ごろに発生し、同社は翌5日午前9時45分ごろに検知、午後2時までに外部からのアクセスを遮断した。その後の調査で、情報流出につながる経路が残っていないことを確認したという。
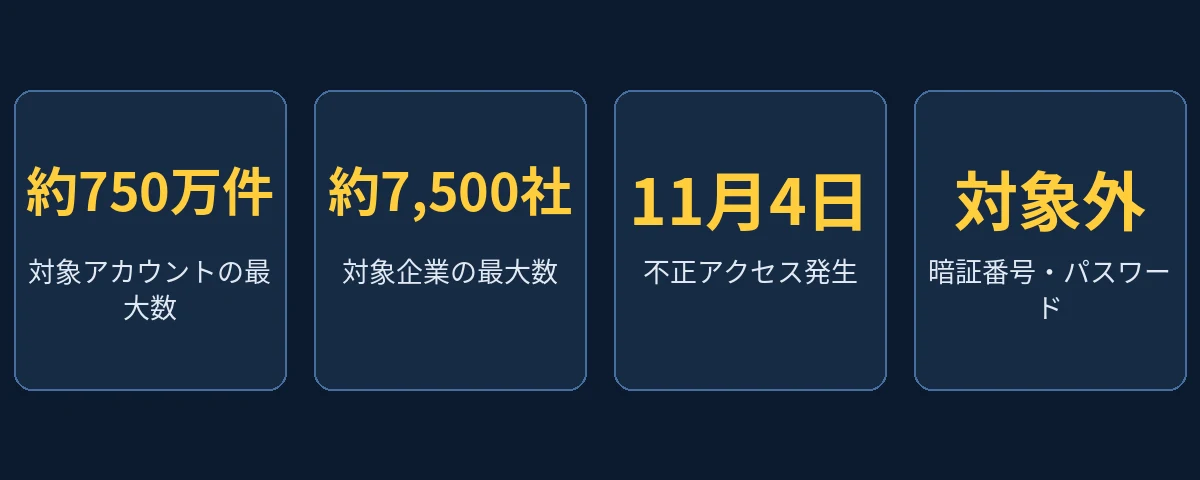
対象は口座情報や顔写真URL、暗証番号は含まれず
流出した可能性があるのは、氏名、電話番号、メールアドレス、住所、生年月日、給与振込用の銀行口座情報、顔写真の保存先URL、緊急連絡先、在留資格関連情報など。銀行口座の暗証番号やパスワードは含まれない。法人では求人掲載企業最大約7500社の会社名や担当者情報なども対象になる一方、給与やポイントの利用情報、本人確認書類の画像は対象に含まれず、マイナンバーやクレジットカード情報は保有していないとしている。同社は警察に通報し、個人情報保護委員会への報告手続きを進めている。サービス自体は通常通り提供している。
出典
ITmedia NEWS(11月10日) https://www.itmedia.co.jp/news/article/2611/10/2000003072/

▼ 確認できた事実
・最大約750万件のユーザーアカウント情報が流出した可能性(11月9日発表)
・対象には給与振込用の銀行口座情報、顔写真URL、住所、生年月日など
・暗証番号やパスワードは含まれず、本人確認書類の画像は対象外
・求人企業も最大約7500社が対象
・不正アクセスは11月4日発生、翌5日に検知し同日中に遮断
▼ 今後の焦点
対象者への個別連絡の進み具合と、流出の確定範囲の公表が焦点になる。
出典:ITmedia NEWS