IT・AI[IT・AI]
靖国神社の授与品サイトに不正アクセス 個人情報約1万4500件が漏えいか パスワード特定のおそれも、カード情報の流出は確認されず
靖国神社は11日、運営する「オンライン授与品・頒布品サイト」が不正アクセスを受け、登録者の個人情報約1万4500件が外部に漏えいしたと発表した。氏名やメールアドレス、パスワードに関する情報が含まれ、サイトは公開を停止している。
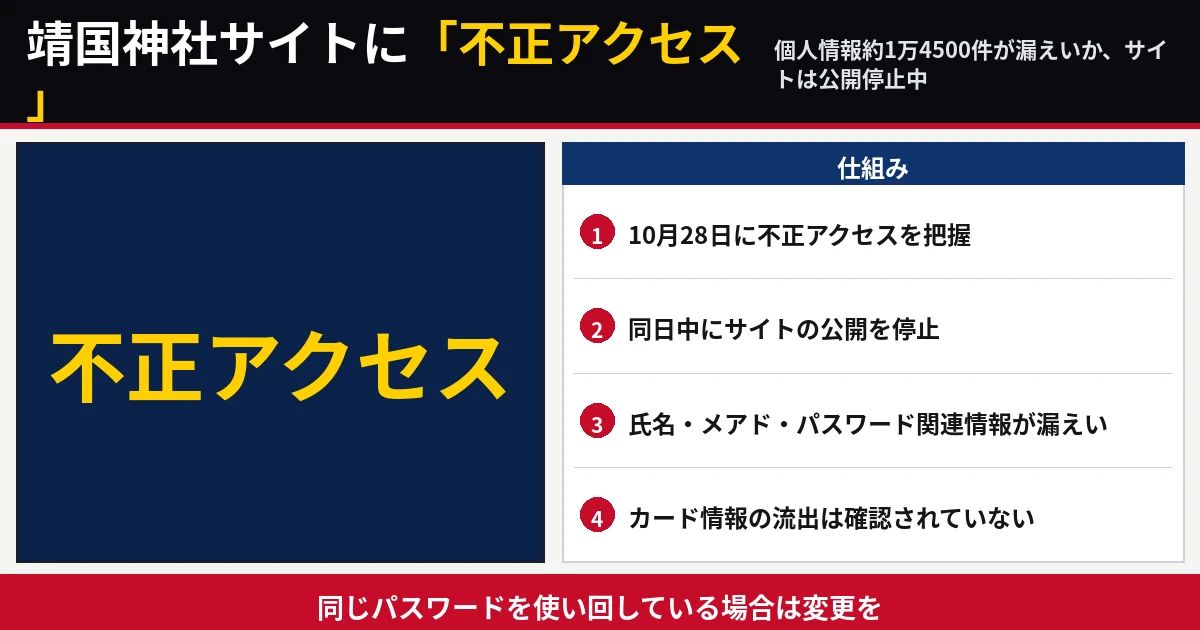
10月28日に把握、同日中に公開停止
ITmedia NEWSによると、靖国神社(東京都千代田区)は11月11日、通販サイト「オンライン授与品・頒布品サイト」への不正アクセスにより、約1万4500件の個人情報が漏えいしたと発表した。神社は10月28日に不正アクセスを把握し、同日中にサイトの公開を停止した。サイトの再開時期は未定という。
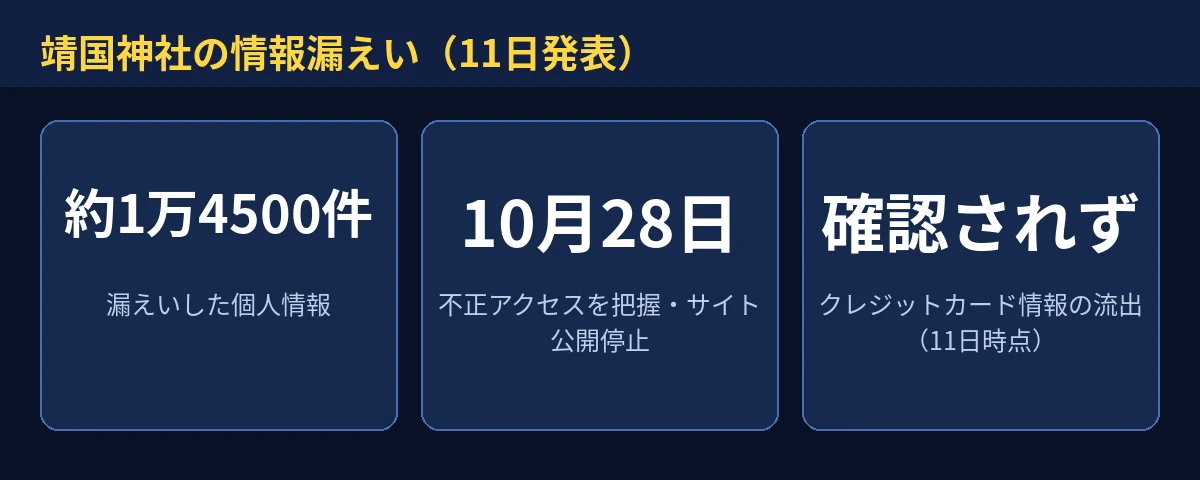
漏えいしたのは氏名・メアド・パスワード関連情報
漏えいしたのは、会員の氏名、メールアドレス、ハッシュ化したパスワードとその生成に用いる補助情報、会員アカウントの登録日時や利用状況などの管理情報。パスワードはそのままでは読み取れないものの、第三者が元のパスワードを特定するおそれがあるという。漏えい件数は調査中で、今後変動する可能性がある。
カード情報や住所の流出は「確認されていない」
クレジットカード情報や住所、電話番号、生年月日、購入履歴については、11日時点で漏えいは確認されていない。今回の漏えいに起因する二次被害も見つかっていないという。神社は対象者にメールで順次連絡する方針で、サイト管理会社とともに原因や影響範囲を調べている。同じパスワードを他のサービスでも使っている場合は、変更しておくことが望ましい。
出典
ITmedia NEWS(Yahoo!ニュース)(11月11日) https://news.yahoo.co.jp/articles/8d1475c26d7bbaff7f8362e5bcd6c0b2e10449d5

▼ 確認できた事実
・靖国神社が11日、授与品サイトへの不正アクセスと情報漏えいを発表
・漏えいした個人情報は約1万4500件(調査中で変動の可能性)
・内容は氏名、メールアドレス、ハッシュ化パスワードと補助情報、登録日時など
・10月28日に把握し、同日中にサイト公開を停止
・クレジットカード情報や住所などの流出は11日時点で確認されていない
▼ 今後の焦点
原因と影響範囲の調査結果、対象者への連絡の進み具合が焦点になる。パスワードを使い回している利用者は変更が必要だ。