IT・AI[IT・AI]
GitHubで4837アカウントが乗っ取られ6万1764リポジトリに探索が広がった大規模攻撃「wfx-loot」 AIのAPIキーやクラウド認証情報が標的、鍵交換だけでは裏口が残る
盗まれたGitHubの認証情報を使い、6万を超えるリポジトリに認証情報を盗むスクリプトを仕掛ける大規模攻撃「wfx-loot」が報告された。標的にはOpenAIなどAIサービスのAPIキーも含まれ、研究者は鍵の交換だけでは残る裏口を消せないと警告している。
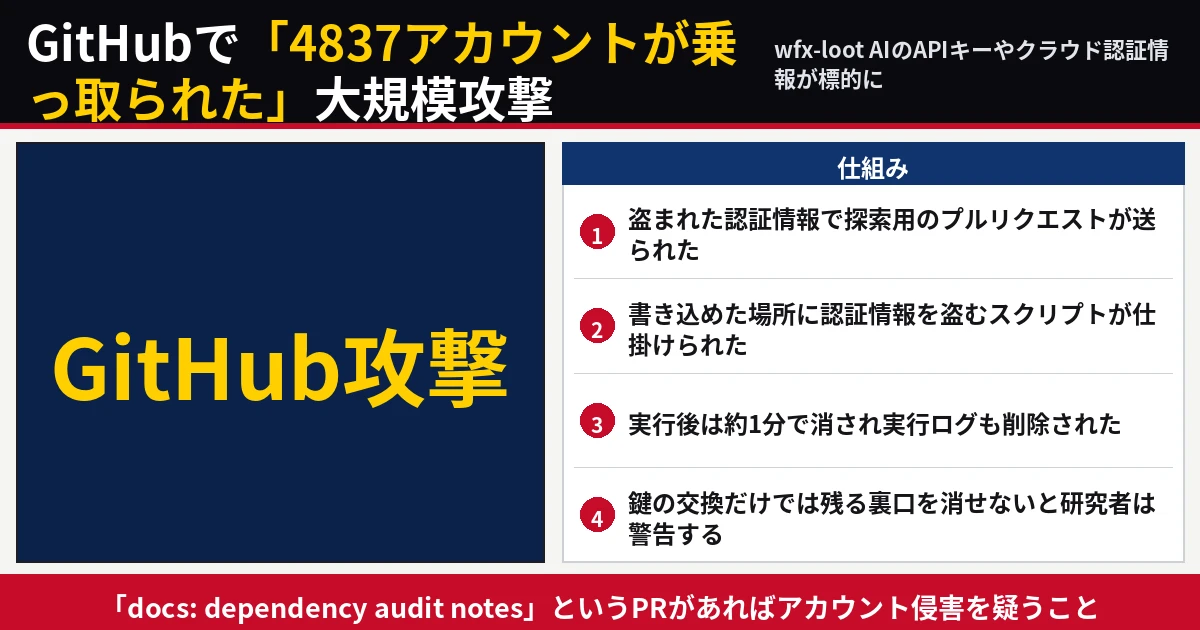
探索のプルリクエストから始まる攻撃の流れ
Cloud Security Allianceの調査ノートがAikido Securityなどの報告を整理したところによると、攻撃は日本時間11月10日夜ごろから始まった。攻撃者は盗まれたGitHubの認証情報を使い、4837の侵害されたアカウントから6万1764のリポジトリへ「docs: dependency audit notes」と題した探索用のプルリクエストを開いて、書き込みできる場所を探した。書き込めた場所には認証情報を盗むシェルスクリプトが仕掛けられ、少なくとも1806のリポジトリで実行された痕跡が確認されたとされる。別の調査会社SafeDepは、悪性コミットが見つかったリポジトリを8093と数えており、調査方法や時点が違うため数字は一致しない。
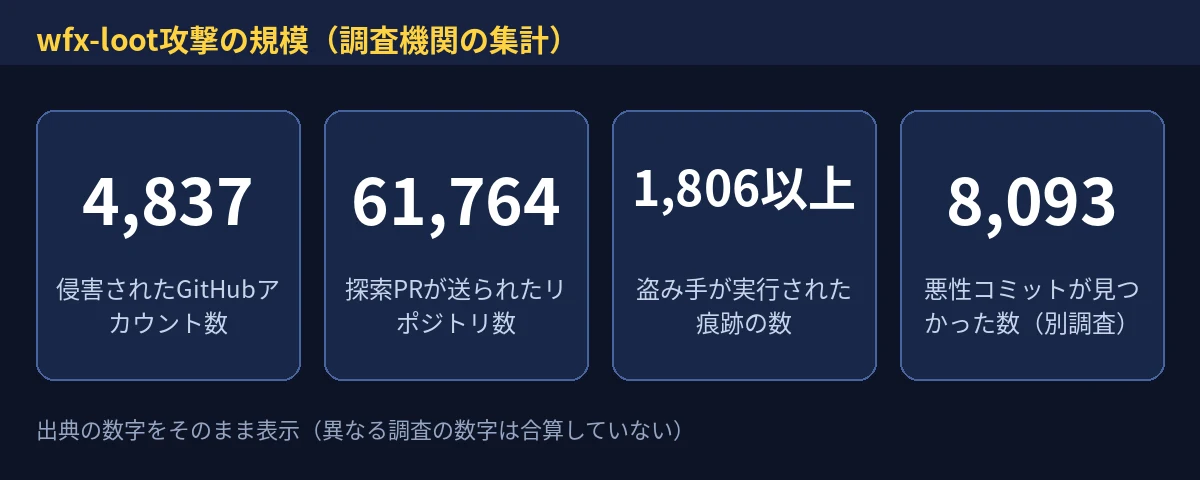
実行後は約1分で消去、AIキーとクラウドが標的
このスクリプトは実行後に約1分で消され、ワークフローの実行記録やログも削除されるため、実行番号の欠けが数少ない手がかりになるという。盗みの対象は、リポジトリのシークレットやクラウドの認証情報に加え、OpenAI、Anthropic、Gemini、Hugging Face、Cursor、CopilotなどAIサービスやAI開発ツールの認証情報が明示的に狙われていたと報告されている。さらに、盗んだクラウドの権限を使って新たな信頼関係を作り込む手口も確認されており、シークレットを交換しただけでは攻撃者の入り口が残るおそれがある。GitHub Actions自体の脆弱性が突かれたわけではなく、正規に発行されたが盗まれたトークンが使われた点も、複数の研究チームがそろって指摘している。該当するプルリクエストに見覚えがある組織は、アカウントの侵害を前提に対応する必要がある。
出典
Cloud Security Alliance(2026年11月12日) https://labs.cloudsecurityalliance.org/research/csa-research-note-wfx-github-ci-secret-stealer-20261112-csa/

▼ 確認できた事実
・侵害されたアカウントは4,837、探索が及んだリポジトリは61,764(Aikido集計)
・盗み手が実行された痕跡は少なくとも1,806、悪性コミットは8,093(SafeDepの別集計)
・標的にはAIサービスのAPIキーやクラウド認証情報が含まれる
▼ 今後の焦点
対象リポジトリの特定と、鍵交換に加えた裏口の除去が進むかが焦点になる。