ニトリ、最大3,762万件の個人情報が流出した可能性 不正アクセスを11月6日に確認、カード情報は含まれず
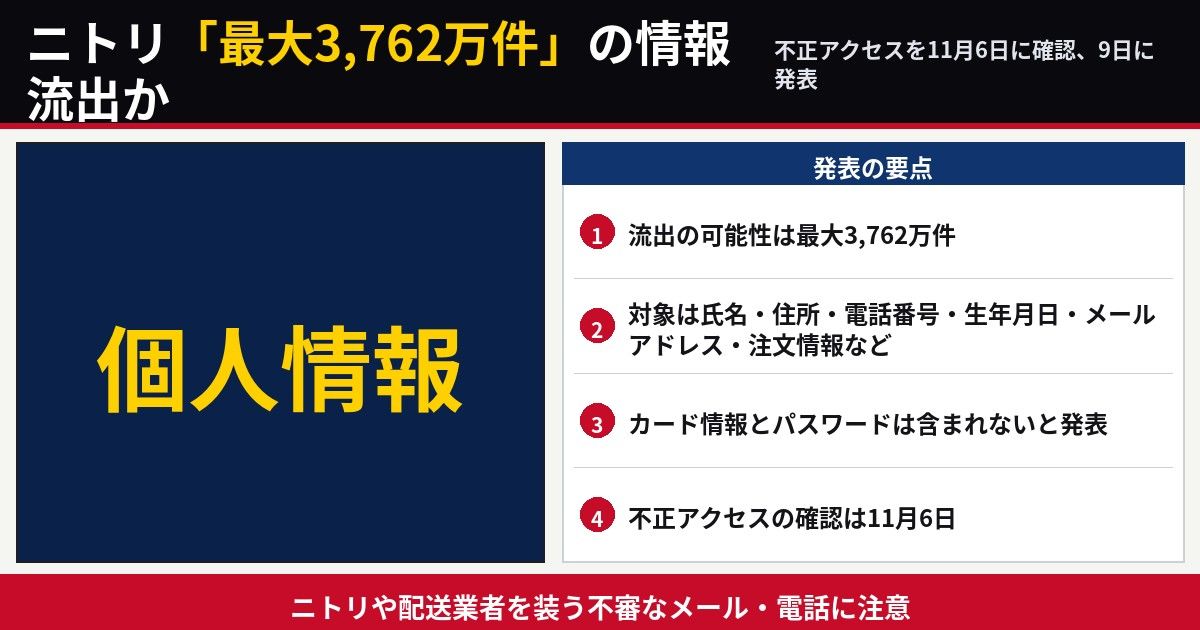
ニトリホールディングスは11月9日、自社システムへの不正アクセスにより、最大3,762万件の個人情報が流出した可能性があると発表した。対象は会員や購入者の氏名、住所、電話番号、生年月日、注文情報など。クレジットカード情報とログインパスワードは含まれていないとしている。同社は不審なメールや電話への注意を呼びかけている。
何が起きたか
家具・インテリア大手のニトリホールディングスは11月9日、同社が管理するシステムへの第三者による不正アクセスを受け、自社サーバー上に保有する個人情報が最大3,762万件流出した可能性があると発表した。不正アクセスを確認したのは11月6日。同社は現在、攻撃者からのアクセス遮断を継続し、脆弱だった箇所への対応と監視体制の強化を完了したとしている。
流出した可能性のある情報
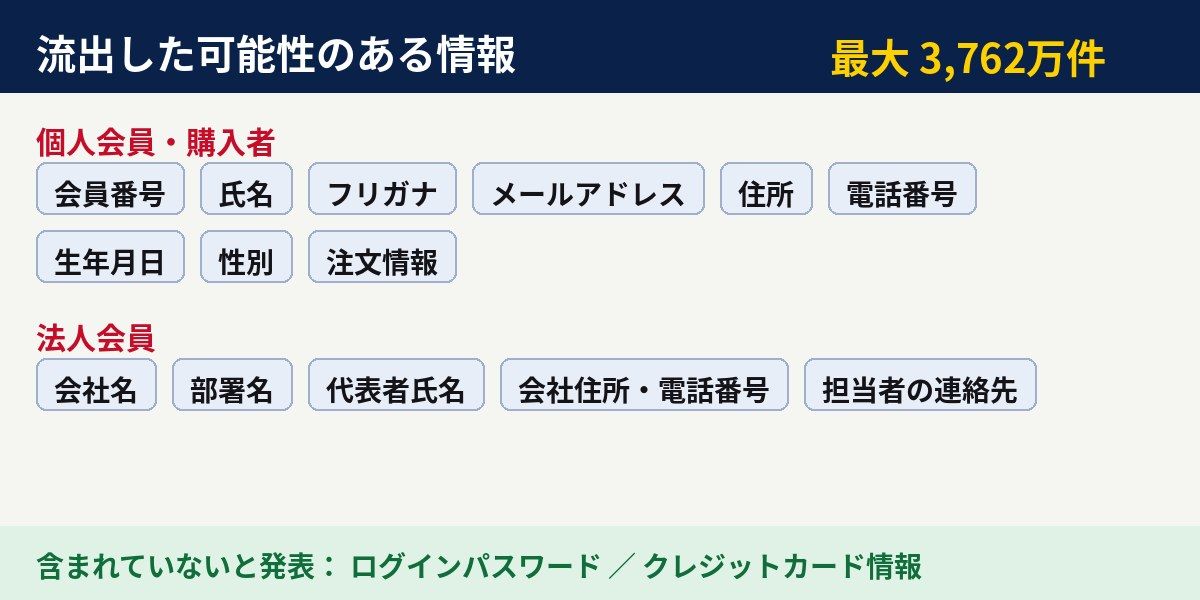
対象となるのは、ニトリグループの個人会員情報と、グループで商品を購入した人の情報だ。具体的には、会員番号、氏名、フリガナ、メールアドレス、住所、電話番号、生年月日、性別などが含まれる。法人会員については、会員番号のほか会社名、部署名、代表者氏名、会社の住所・電話番号、担当者の氏名・メールアドレス・電話番号も対象となる。さらに、ECモールのニトリ公式ショップを通じて同社商品を注文した人の注文情報も含まれる。どの情報が組み合わさっているかは、人によって異なるという。
一方で、ログインパスワードとクレジットカード情報は、流出した可能性のある情報には含まれていないとしている。
会社の対応
同社は外部の専門機関と連携し、原因や侵入経路、影響範囲、二次被害の有無について調査を続けている。対象者にはメールまたは郵送で個別に連絡するという。同社は関係者への謝罪を表明し、調査結果を踏まえてアクセス制御や認証・権限管理、監視体制の見直しと再発防止策を実施するとした。新たに公表すべき事項が判明した場合は、速やかに知らせるとしている。
「カード情報は無事」でも安心しきれない理由
クレジットカード情報やパスワードが漏れていなくても、油断はできない。氏名、住所、電話番号、生年月日、メールアドレスといった情報がそろえば、本人や家族になりすました連絡や、実在の企業を装ったフィッシング詐欺に悪用されるおそれがあるためだ。同社も、ニトリや配送事業者、ECモールなどを装った不審なメールや電話に注意するよう呼びかけている。
同社によれば、同社からメールや電話でパスワードやクレジットカード番号、暗証番号を尋ねることはない。不審な連絡を受けた場合は、そこに記載された連絡先へ返信せず、公式サイトに掲載されている問い合わせ窓口に連絡してほしいとしている。身に覚えのないリンクや添付ファイルを開かないことも、被害を防ぐ基本になる。
出典
TBS NEWS DIG(dメニューニュース) https://topics.smt.docomo.ne.jp/article/tbs/business/tbs-3072611
ORICON NEWS https://www.oricon.co.jp/news/2491734/full/

出典:TBS NEWS DIG