AnthropicのClaude企業アカウント情報が漏えいか 韓国で約100件、当局へ申告 外部セキュリティ企業の無断侵入が発端
米Anthropicの企業向けAI「Claude Enterprise」で、韓国企業の約100件のアカウント情報が外部に漏れたと、同社が韓国個人情報保護委員会に申告していたことが分かった。会話内容や決済情報は含まれないとしている。
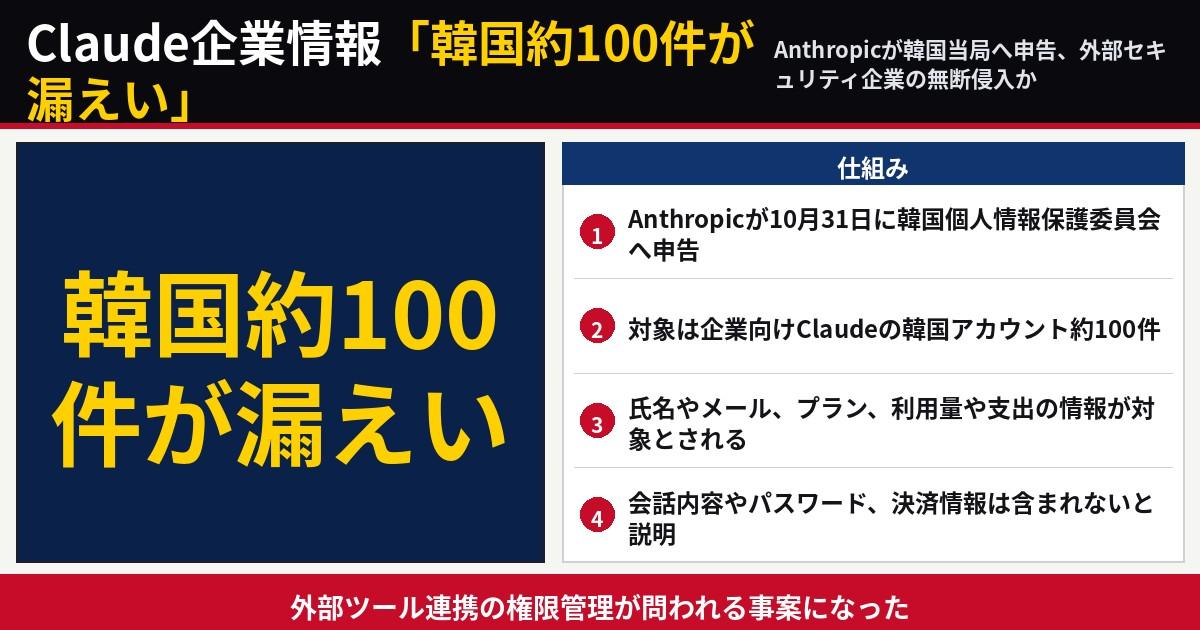
申告は10月31日、対象は業務連絡先や利用情報
BigGoファイナンスなどが韓国メディアの報道を伝えたところによると、Anthropicは10月31日、韓国企業向けアカウント100件余りの情報漏えいを韓国の個人情報保護委員会に申告した。漏えいの可能性があるのは、企業顧客担当者の氏名やメールアドレスなどの業務連絡先、アカウント・組織の識別番号、料金プランの等級、利用量や支出の内訳など。一方で、利用者のプロンプトやAIの応答、パスワード、カードや口座の情報にはアクセスできなかったと説明している。
発端は外部セキュリティ企業の「範囲を超えた」侵入か
事故は、Anthropicが使う外部業務ソフトウェアの脆弱性を通じ、米セキュリティ企業Cathedralが内部システムにアクセスしたことで起きたと推定されている。Cathedralは同社の外部セキュリティ研究プログラムの参加企業だったが、許可範囲を超えたと伝えられる。Anthropicは11月7日に企業顧客へ案内し、同社スタッフもXで経緯を説明した。韓国の委員会は申告内容を事前検討中で、正式な調査に入るかどうかは決まっていない。企業向けAIの利用が広がる中、連携する外部ツールの権限管理が問われる事案となった。
出典:BigGoファイナンス「AnthropicのClaude Enterprise、外部セキュリティ企業の侵入で韓国企業100余りのアカウント情報が流出」(2026年11月10日) https://finance.biggo.jp/news/9490906e-c0a4-4333-a5a0-b609ab65fa00

▼ 確認できた事実
・Anthropicが韓国当局へ申告、対象は韓国企業のClaudeアカウント約100件
・氏名・メール・プラン・利用量などが対象、会話内容や決済情報は含まれないと説明
・発端は外部セキュリティ企業Cathedralの無断アクセスと推定、当局は事前検討中
出典:BigGoファイナンス