IT・AI[IT・AI]
マネックス証券、不正アクセスで最大113万件のメールアドレスが漏えいした恐れ 本人確認書類の画像1592件も、免許証や「自撮り」写真を含む 基幹システムは別系統で資産被害は確認されず
マネックス証券は13日、外部委託先が運営・管理する一部の口座開設システムへの不正アクセスにより、個人情報の一部が外部に漏えいした恐れがあると発表した。対象はメールアドレス最大113万件と、本人確認書類の画像データ1592件。同社は対象システムを遮断済みで、既存利用者のログインや通常の売買取引への影響、不正取引や資産への被害は確認していないとしている。
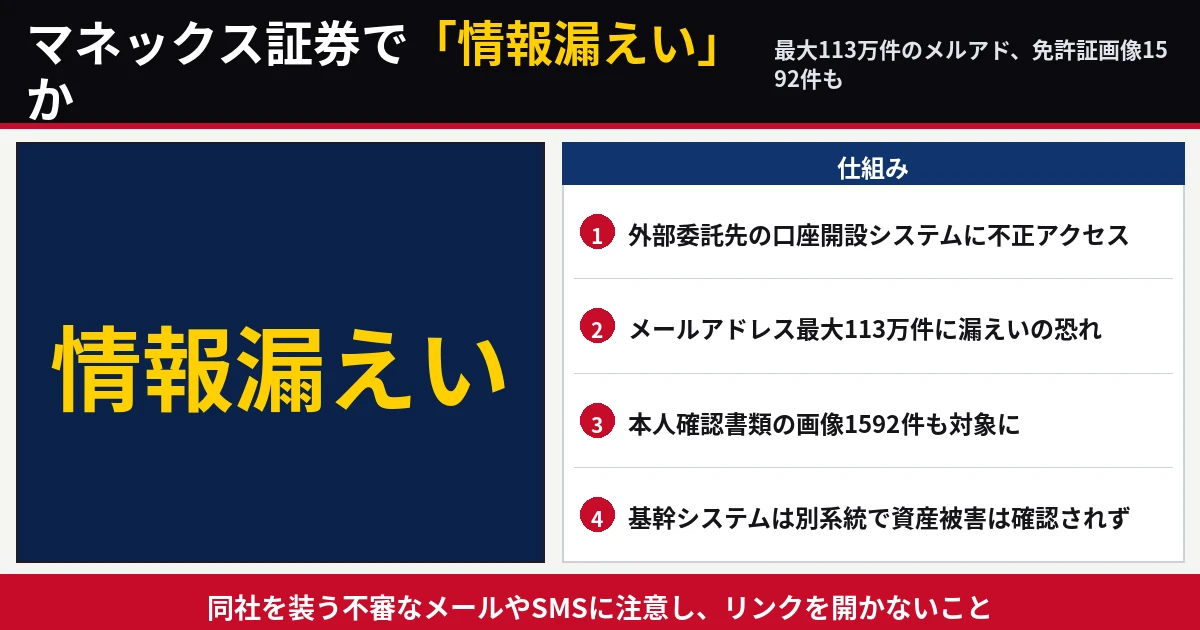
漏えいの恐れは「最大113万件」と「1592件」
ITmedia Mobileによると、外部の専門機関によるフォレンジック調査の中間報告で漏えいの恐れが判明した。メールアドレスは最大113万件に上り、オンライン口座開設申込の最初の手続きとして登録されたものが対象で、重複や不完全なもの、開設未完了分も含む。本人確認書類の画像データは1592件で、「撮影が必要な方式」で申し込んだ際に提出された、マイナンバーカードの表面や運転免許証の表面と裏面、セルフィー画像を含むという。一方、口座番号やログインパスワード、取引パスワードは別データベースのため漏えいしておらず、個人番号や「マイナンバーカードで認証(公的個人認証)」方式の申込情報も漏えいしていないとしている。
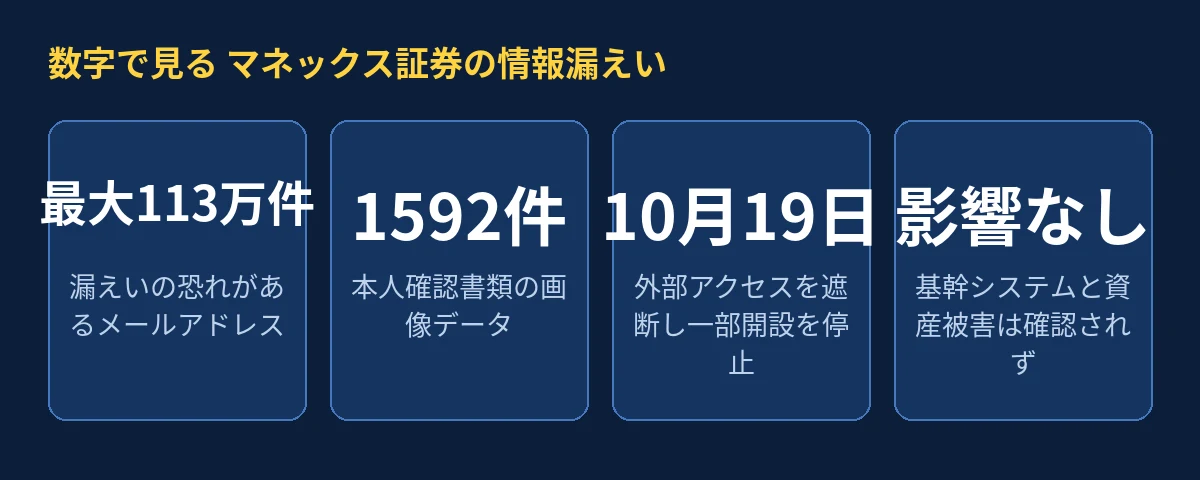
発覚は10月、19日に遮断して一部サービスを停止
10月18日に外部委託先が第三者による不正アクセスの試みを確認し、連絡を受けた同社は10月19日に外部からのアクセスを遮断して一部の口座開設を停止した。口座情報や残高、取引を管理する基幹システムとは別系統のため、既存ユーザーのログインや売買への影響はないという。同社は、監視を続けても新たな不正アクセスや情報の不正利用、フィッシングなどの被害報告は確認していないとし、メールやSMSでログインを促すことはなく、電話などでパスワード類の入力を求めることもないとして、不審な連絡へのアクセスや返信をしないよう呼びかけている。漏えいを確認した利用者には順次個別に案内し、一時停止中のサービスは安全性を十分に確認したうえで再開するとしている。
出典:ITmedia Mobile(2026年11月13日)

▼ 確認できた事実
・外部委託先の口座開設システムへの不正アクセスで漏えいの恐れ
・メールアドレス最大113万件、本人確認書類の画像1592件が対象
・10月19日にシステムを遮断し、一部の口座開設を停止済み
・基幹システムは別系統で、不正取引や資産被害は確認されず
・同社は不審なメールやSMSへの注意を呼びかけ
▼ 今後の焦点
個別案内の進み具合と、フォレンジック調査の最終報告、サービス再開の時期が焦点となる。