IT・AI[IT・AI]
京成スカイライナーの予約システムに不正アクセス、最大約337万件の個人情報が流出した可能性 インターネット予約は全面停止で再開見込み立たず
成田空港と都心を結ぶ特急「京成スカイライナー」の座席予約システムが第三者の不正アクセスを受け、チケットレスサービスの利用者情報が最大約337万件取得された可能性がある。京成電鉄が13日に発表した。対象はユーザーIDやパスワード、カナ氏名、電話番号、メールアドレスで、同社は予約システム全般の利用を停止しており、再開の見込みは立っていない。
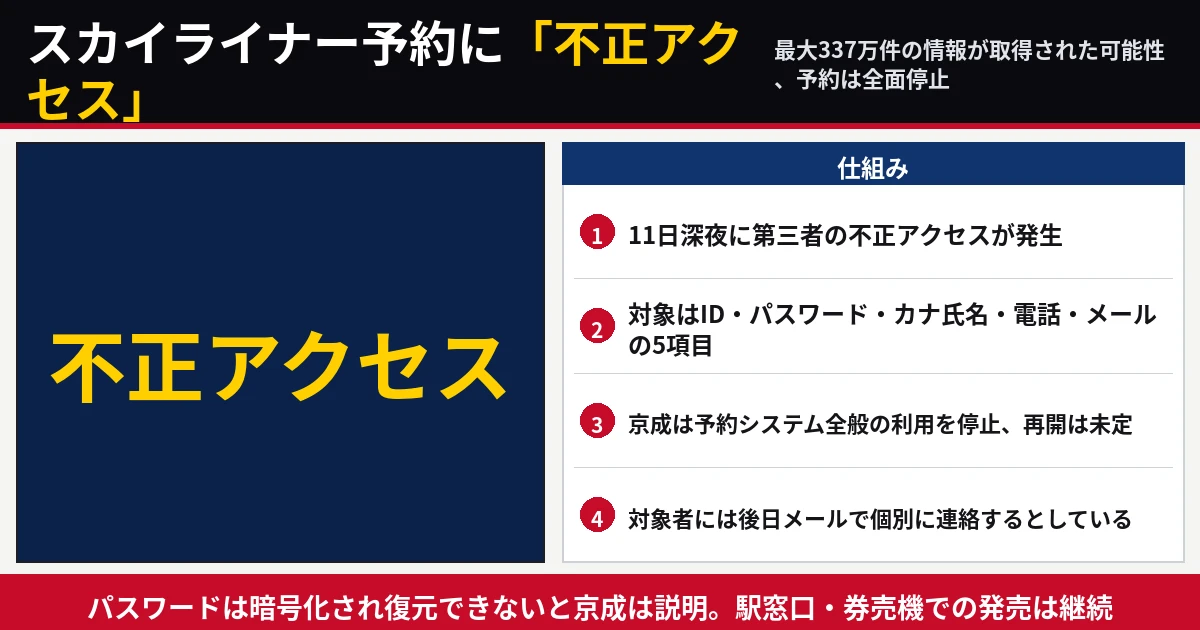
不正アクセスは11日深夜、発表は13日
京成電鉄によると、不正アクセスが発生したのは11日深夜。同社は12日にチケットレスサービスの一時停止を案内し、13日に「お詫び」として経緯を公表した。取得された可能性があるのは、スカイライナーチケットレスサービスに登録していた利用者の情報で、ユーザーID、パスワード、カナ氏名、電話番号、メールアドレスの5項目、最大約337万件に上る。
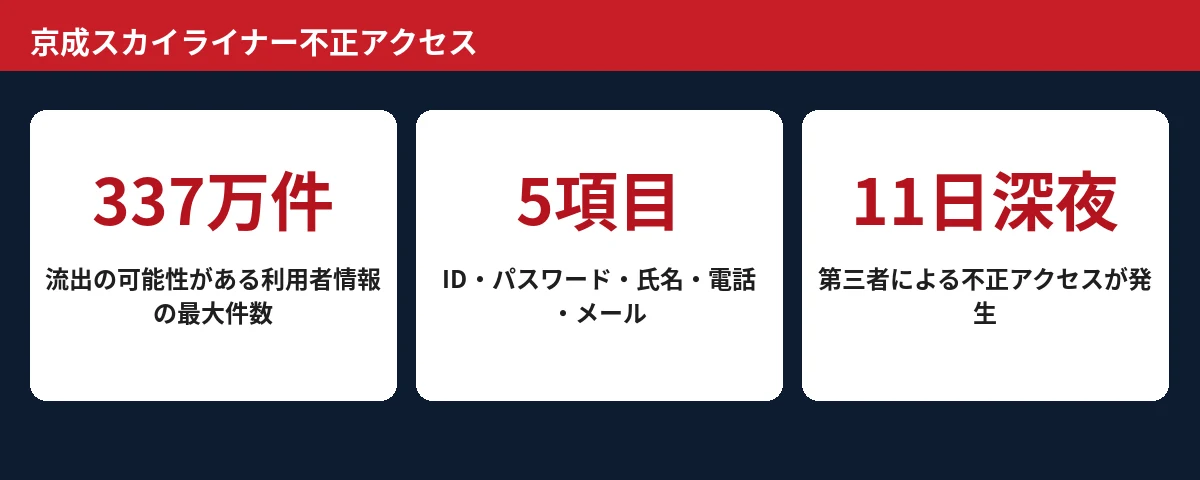
パスワードは「暗号化され復元できない」と説明
京成はパスワードについて、暗号化されているため第三者が復元することはないと説明している。実際に情報が取得されたかどうかは現時点では「可能性」の段階で、対象となる利用者には後日、登録メールアドレス宛てに個別に連絡するとしている。不正アクセスの具体的な手口や原因は発表では示されていない。
予約は全面停止、駅窓口と券売機での発売は継続
同社はセキュリティ強化のため座席予約システム全般の利用を停止した。再開時期は明らかにしておらず、成田空港と都心を行き来する利用者は当面、駅の窓口や券売機でチケットを買う必要がある。年末の旅行シーズンを前に、影響が長引くかどうかが焦点になる。
出典
産経ニュース(2026年11月14日) https://www.sankei.com/article/20261114-YRINJHBDXJJXZN7VDMFQXT4TBY/
ビジネス+IT(Yahoo!ニュース、2026年11月13日発表分) https://news.yahoo.co.jp/articles/e6a8ed8f4c31c1b1505afe00f91d84ea02fe4dc8

▼ 確認できた事実
・不正アクセスは11日深夜に発生、京成電鉄が13日に公表
・取得された可能性がある情報は最大約337万件、ID・パスワード・カナ氏名・電話番号・メールアドレスの5項目
・パスワードは暗号化され復元できないと同社は説明
・予約システム全般を停止し再開未定。対象者には後日メールで個別連絡
▼ 今後の焦点
京成による原因の説明と予約再開の時期、対象者への個別連絡の進み具合が焦点になる。
出典:産経ニュース